BGP en 2026 : pourquoi la table de routage explose (et pourquoi ce n’est pas si grave)
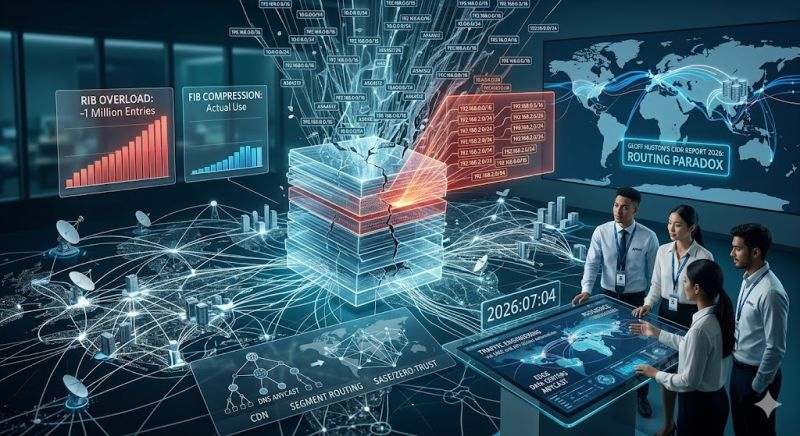
461 596 routes. C’est le volume de données « inutiles » qui gonfle BGP en 2026.
Pendant 30 ans, on nous a appris que l’agrégation était le Graal. Pourtant, la table explose. Et si le vrai problème n’était plus là où on regarde ? 🤔
Plongée dans le dernier CIDR Report de Geoff Huston (APNIC) et pourquoi votre vision du réseau doit évoluer. 👇
Le paradoxe du million de routes
En 1994, le CIDR est né pour « sauver » Internet. En 2026, la table BGP dépasse le million d’entrées.
Le coupable : les more specifics, environ 460 000 routes redondantes qui pourraient théoriquement être couvertes par un préfixe plus large.
Le concept : annoncer un /24 alors qu’un /16 couvre déjà la zone.
Le résultat : BGP choisit toujours le plus précis… et la mémoire des routeurs sature.
C’est quoi un « more specific », concrètement ?
Un more specific est un préfixe plus petit qu’un préfixe existant dans la table. Par exemple, si un opérateur annonce 192.0.0.0/16, et qu’un autre annonce 192.0.2.0/24 à l’intérieur de ce bloc, ce /24 est un more specific.
Pourquoi BGP préfère-t-il toujours le more specific ? Parce que dans l’algorithme de décision BGP, le préfixe le plus long gagne toujours (longest prefix match). Un /24 est plus précis qu’un /16, donc il est choisi.
Conséquence : chaque more specific ajoute une entrée dans la table mondiale, même s’il recouvre une zone déjà annoncée.
Pourquoi ce « chaos » est (en fait) rationnel
Si les opérateurs saturent la table, ce n’est pas par négligence. C’est de la survie :
Traffic engineering
Piloter l’entrée du trafic au millimètre. En annonçant un préfixe plus précis depuis un lien spécifique, un opérateur peut forcer le trafic à emprunter un chemin donné.
Routage défensif
Bloquer un hijack avant qu’il ne paralyse le réseau. Un more specific annoncé rapidement peut court-circuiter une annonce malveillante.
Résilience
Isoler une panne sans couper tout un bloc. Si un /16 tombe, un /24 annoncé ailleurs peut maintenir la connectivité sur une partie du réseau.
C’est la tragédie des communs : chaque décision est logique individuellement, mais collectivement, on alourdit l’infrastructure mondiale.
💡 Pour mémoriser les bases du subnetting et du CIDR avant d’attaquer BGP : Pack CIDR et bases TCP/IP.
On s’inquiète pour rien ?
Geoff Huston lâche une bombe : ce rapport est presque devenu un « artéfact historique ».
Pourquoi ? Parce que le réseau a changé de dimension.
Compression FIB
Les routeurs modernes « nettoient » le bazar BGP localement. La RIB (Routing Information Base) peut contenir un million d’entrées, mais la FIB (Forwarding Information Base) programmée dans le silicium peut être bien plus petite grâce à la compression.
Mort du « core »
Le trafic reste à l’edge (CDN, data centers régionaux). On traverse moins le cœur de l’Internet. Donc la taille de la table au centre importe moins qu’avant.
L’intelligence a bougé
Le pilotage se fait via DNS, Anycast et Segment Routing, plus seulement par l’annonce brute de préfixes. BGP reste la plomberie, mais la décision se prend ailleurs.
3 leçons pour l’ingénieur réseau en 2026
1. Cessez de blâmer, cherchez le « pourquoi ». Un more specific cache souvent une contrainte métier complexe. Avant de juger, comprendre.
2. Surveillez la FIB, pas la RIB. Ce qui est programmé dans le silicium (ASIC) compte plus que ce que vous recevez en BGP.
3. Visez l’abstraction. L’avenir n’est plus à la gestion manuelle des préfixes, mais au SASE et au pilotage réseau par API.
Questions fréquentes
Faut-il encore surveiller le CIDR Report ?
Oui, mais différemment. Ce n’est plus un indicateur de saturation imminente, c’est un outil de compréhension des dynamiques du routage mondial. À lire pour comprendre, pas pour s’alarmer.
La table BGP va-t-elle finir par saturer ?
Le risque existe théoriquement, mais les routeurs modernes compensent en grande partie grâce à la compression FIB et à l’augmentation de la mémoire TCAM. Le vrai risque est plus économique (coût du matériel) que technique.
FIB et RIB, quelle différence ?
La RIB est la table de routage complète, celle que reçoit et stocke BGP. La FIB est la table de forwarding effectivement utilisée par le matériel pour transmettre les paquets. La FIB est généralement plus petite, optimisée pour la performance.
Parlons vrai
Vous gérez encore vos annonces BGP à la main ou via automation ?
Avez-vous déjà dû « polluer » la table mondiale pour résoudre un problème de peering ?
Le CIDR Report est-il encore votre boussole en 2026 ?
👇 On en débat en commentaires !
Pour aller plus loin sur le CIDR et l’adressage : Guide CIDR · Quiz CIDR
Cet article fait partie de mes retours d’expérience réseau et sécurité : voir tous les articles.