Firewall L3 ou switch L3 : qui doit router ton réseau ?
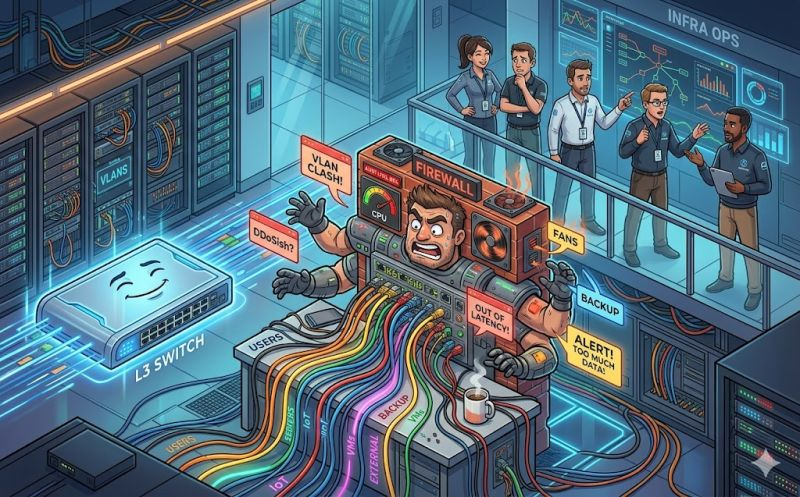
Cette phrase a probablement déclenché plus de débats en salle réseau que le choix entre OSPF et BGP ?
D’un côté :
- ?️ les équipes sécurité applaudissent.
De l’autre :
- ⚡ les ingénieurs infra ouvrent déjà les graphes de débit.
Le débat, en une phrase
Au fond, le sujet est toujours le même : privilégier le contrôle total ou la performance maximale ?
Et selon la réponse, l’architecture réseau change du tout au tout.
Quand le firewall porte le niveau 3
Ce qu’on y gagne : visibilité et segmentation
Quand le firewall porte le niveau 3, il voit tout ?
Les flux inter-VLAN, les applications, les usages… et parfois aussi des aberrations architecturales qu’on croyait disparues depuis 2018 ?
La segmentation devient beaucoup plus propre :
- ? le VLAN invité reste dans son coin ☕
- ? l’IoT arrête de parler à tout le SI ?
- ? les serveurs sensibles deviennent enfin… sensibles ?
Et surtout : tout est centralisé.
Plus besoin de partir en chasse dans 14 switches pour retrouver UNE ACL appelée TEMP_FINAL_V3_OK_OK2 (oui, on en a tous vu une ?).
Ce que ça coûte : débit et charge
Le switch L3 route à une vitesse absurde ⚡
Le firewall, lui : inspecte, analyse, applique des politiques, journalise, réfléchit au sens de la vie, puis transmet le paquet ?
Résultat :
- ? plus de visibilité
- ? moins de débit
- ?️ et parfois un firewall qui commence à chauffer émotionnellement quand les backups démarrent.
Quand le switch L3 route le réseau
Ce qu’on y gagne : performance
Le switch L3 fait ce qu’il sait faire : router vite, sans inspection profonde, sans journalisation lourde, sans politique de sécurité complexe. Sur un réseau interne où la confiance est déjà établie entre VLAN, c’est parfaitement adapté.
Ce que ça coûte : visibilité et cohérence
Le revers : la politique de sécurité se disperse. Chaque switch a ses propres ACL, sa propre logique, ses propres exceptions. Et au bout de quelques années, personne ne sait plus qui filtre quoi.
C’est là que réapparaissent les ACL TEMP_FINAL_V3_OK_OK2 dont on parlait plus haut.
Le moment où ça bascule
Le moment critique arrive souvent quand : la virtualisation bouge des VMs, les sauvegardes tournent, les utilisateurs lancent leurs exports Excel de 12 Go, et quelqu’un décide de copier un ISO « rapidement ».
Là, même le cluster HA commence à respirer fort ?
C’est dans ces moments-là qu’on se rend compte que le firewall qui route tout a des limites — et que le switch L3 qui route tout a des angles morts.
Le compromis que choisissent la plupart des architectures
Au final, la plupart des architectures modernes finissent par choisir le compromis intelligent :
- ⚡ le switch L3 pour le trafic interne rapide
- ?️ le firewall pour les flux sensibles et la sécurité
Parce qu’un firewall qui route tout, c’est fantastique…
…jusqu’au jour où tout le datacenter décide de parler en même temps ?
Et toi, tu es plutôt quoi ?
Équipe « firewall qui voit tout » ou équipe « switch qui route vite » ?
? Dis-le moi en commentaire.
Cet article fait partie de mes retours d’expérience réseau et sécurité. D’autres du même genre sont publiés régulièrement : voir tous les articles.