Micro-segmentation réseau : la discipline qui rend visibles les flux cachés
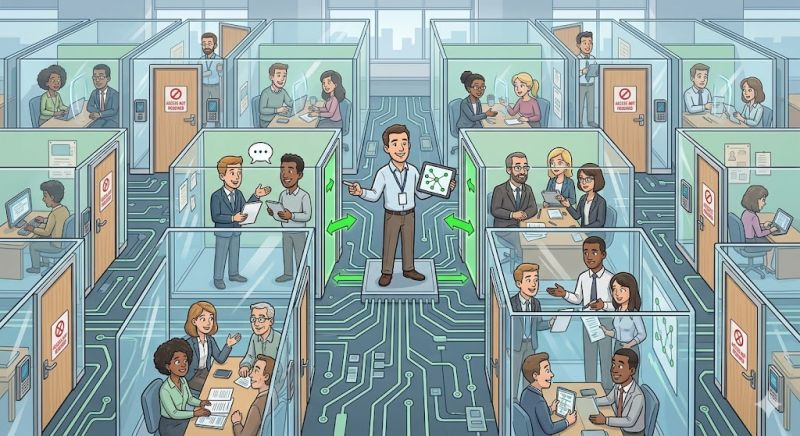
Soyons honnêtes. Pendant des années, beaucoup de réseaux ont fonctionné sur un principe assez simple :
👉 « Si tu es dedans, tu es probablement quelqu’un de bien. »
Une philosophie touchante. Presque naïve. Un peu comme laisser les clés sur la porte parce que « dans le quartier, tout le monde se connaît ». 😅
Ce qui a changé : cloud, VM, conteneurs, applications distribuées
Puis les infrastructures sont devenues plus complexes :
- ☁️ Du cloud.
- 🖥️ Des VM partout.
- 📦 Des conteneurs.
- 🔄 Des applications distribuées.
- 🚀 Des équipes qui déploient plus vite qu’on ne met à jour les schémas réseau.
Et là, la segmentation traditionnelle a commencé à montrer ses limites.
Un VLAN de production. Un VLAN d’administration. Un VLAN utilisateurs. Très bien.
Mais à l’intérieur de ces zones, c’était parfois le festival de la communication Est-Ouest. 🎪
C’est quoi la micro-segmentation, concrètement ?
C’est précisément là que la micro-segmentation entre en scène.
🎯 Le principe est simple : au lieu de raisonner uniquement en segments réseau, on raisonne au niveau des charges de travail, des applications et des flux réellement nécessaires.
Concrètement :
- ✅ Le serveur A parle au serveur B.
- ✅ Le serveur B parle à la base de données.
- 🚫 Tout le reste est bloqué.
Pas parce qu’on est paranoïaque. Parce qu’on est ingénieur. 😎
Le vrai bénéfice : rendre explicites les dépendances cachées
La vraie force de la micro-segmentation n’est pas de créer davantage de règles. C’est de rendre explicites les dépendances applicatives qui existaient déjà. Et c’est souvent là que commencent les surprises :
- 🔍 « Pourquoi ce serveur RH dialogue-t-il avec cette application industrielle ? »
- 🔍 « Qui a autorisé ce flux il y a 8 ans ? »
- 🔍 « Pourquoi personne ne sait à quoi sert cette règle ? »
- 🔍 « Pourquoi la documentation indique-t-elle autre chose ? »
À ce stade, la micro-segmentation devient parfois moins un projet réseau qu’une enquête archéologique. 🏺
Les bénéfices concrets
Les bénéfices sont pourtant considérables :
- 🛡️ Réduction de la surface d’exposition
- 👁️ Meilleure visibilité sur les flux
- 🎯 Contrôle plus fin des communications
- 📊 Compréhension accrue des dépendances applicatives
- 🔐 Alignement avec les approches Zero Trust
- 📋 Simplification des audits et des exigences de conformité
La micro-segmentation n’est pas un produit, c’est une discipline
Attention. La micro-segmentation n’est pas un produit. C’est une discipline.
Acheter une solution de micro-segmentation sans cartographier les flux revient à acheter un GPS sans connaître sa destination. 🗺️
La technologie aide. La compréhension de l’infrastructure fait le reste.
Le vrai défi : humain, pas technique
Et parfois, le plus gros défi n’est pas de mettre en place les règles mais de convaincre l’équipe applicative que son serveur n’a pas besoin de parler à absolument tout le datacenter. 😏
La micro-segmentation touche à l’organisation autant qu’à la technique. Elle oblige les équipes à documenter, à expliquer, à justifier. C’est souvent là que ça coince, pas dans la configuration des règles.
Questions fréquentes
Micro-segmentation et Zero Trust, quelle différence ?
Zero Trust est un principe de sécurité global : ne faire confiance à rien par défaut, vérifier en permanence. La micro-segmentation est une des briques techniques qui permettent de mettre en œuvre Zero Trust au niveau réseau.
Faut-il un outil spécifique pour démarrer ?
Pas forcément pour démarrer. L’étape la plus importante est la cartographie des flux existants. Une fois qu’on sait qui parle à qui, on peut commencer à segmenter avec les outils déjà en place (ACL, firewall, pare-feu distribué), avant d’investir dans une solution dédiée.
Par où commencer quand on part de zéro ?
Par la cartographie. Identifier les applications critiques, leurs dépendances réelles, et les flux effectivement observés (via NetFlow, sFlow, ou des sondes). La micro-segmentation se construit sur cette base, pas sur un schéma théorique.
Et vous, votre découverte la plus surprenante ?
💬 Quelle a été la découverte la plus surprenante que vous ayez faite en cartographiant les flux d’une application ou d’un datacenter ?
👇 Racontez-moi en commentaire.
Si tu veux réviser les bases réseau et sécurité en français, j’ai des packs de flashcards qui couvrent plusieurs domaines : voir les packs.
Cet article fait partie de mes retours d’expérience réseau et sécurité : voir tous les articles.