RADIUS vs TACACS+ : quel protocole AAA choisir pour ton réseau ?
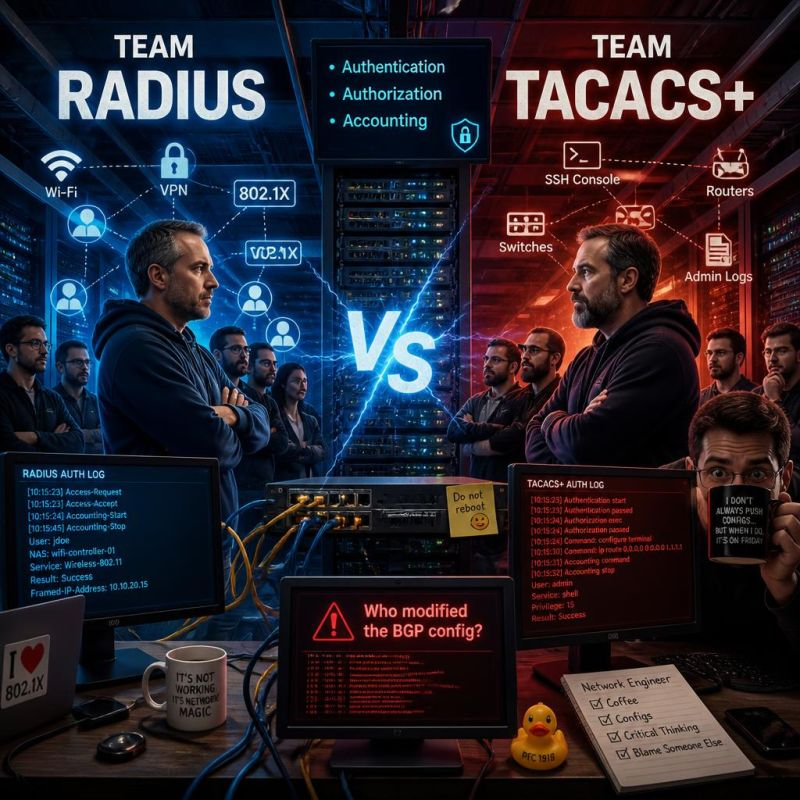
Il y a deux certitudes dans la vie d’un ingénieur réseau :
- Quelqu’un va casser le spanning-tree un vendredi soir
- Une discussion « RADIUS ou TACACS+ ? » finira toujours par arriver ☕🔥
Aujourd’hui, parlons AAA.
AAA, c’est quoi exactement ?
AAA, c’est un acronyme qui résume trois fonctions distinctes :
- Authentication — « Qui es-tu ? »
- Authorization — « Qu’as-tu le droit de faire ? »
- Accounting — « Et qu’est-ce que tu as encore fait à 2h du matin sur le core switch ? » 👀
Ces trois fonctions sont au cœur de la gestion des accès réseau. Et deux protocoles se partagent le terrain : RADIUS et TACACS+.
RADIUS : le couteau suisse de l’accès utilisateur
RADIUS (Remote Authentication Dial-In User Service) est un standard IETF. C’est le collègue historique qu’on retrouve partout.
Ce qu’il fait très bien
Wi-Fi entreprise ? ✅ VPN ? ✅ 802.1X ? ✅ NAC ? ✅ Le serveur oublié sous un bureau depuis 2012 ? ✅ probablement aussi.
Le principe : « Bonjour, je voudrais accéder au réseau. » → « Je demande au serveur RADIUS. » → « OK, tu peux entrer. »
RADIUS est robuste, standardisé, universel, et supporté par quasiment tout ce qui clignote dans un rack.
Sans lui, beaucoup de Wi-Fi d’entreprise seraient encore protégés par : Welcome2024! 😬
Ses limites
Le contrôle des commandes est limité. RADIUS sait qui se connecte, mais pas finement ce que la personne fait une fois connectée. Et il tourne historiquement sur UDP — parfois le protocole dit « je livre le paquet et on verra bien » 📦.
TACACS+ : le gardien de l’administration réseau
TACACS+ (Terminal Access Controller Access-Control System Plus) est développé par Cisco. Lui, il regarde les admins réseau droit dans les yeux et dit : « Tu veux taper des commandes ? On va en parler. »
Ce qu’il fait très bien
Là où RADIUS gère surtout l’accès utilisateur, TACACS+ adore gérer :
- les admins réseau
- les accès SSH
- les privilèges
- les logs d’administration
Et surtout : 📋 il sait QUI a tapé QUOI.
Oui Gérard, on sait que ce n’est pas « le switch qui a redémarré tout seul » 😄
Ses limites
Moins universel. Très orienté équipements réseau. Sur du Wi-Fi utilisateur ou du VPN, il est moins à son aise que RADIUS.
RADIUS vs TACACS+ : le comparatif
| Critère | RADIUS | TACACS+ |
|---|---|---|
| Origine | IETF | Cisco Systems |
| Usage principal | Accès utilisateur (Wi-Fi, VPN, NAC) | Administration réseau |
| Transport | UDP | TCP |
| Contrôle des privilèges | Limité | Très fin, par commande |
| Accounting | Basique | Détaillé, par commande |
| Intégration AD/LDAP | Facile et répandue | Possible mais moins courante |
| Universalité | Très large | Orientée équipements réseau |
Pourquoi les deux coexistent (et c’est très bien)
Dans les infrastructures modernes, les deux vivent souvent ensemble.
- 📶 RADIUS : « Je connecte les utilisateurs. »
- 🛠️ TACACS+ : « Je surveille les admins quand ils pensent que personne ne regarde. »
Et franchement… c’est probablement une excellente idée 😅
Mention spéciale aux logs AAA
Ces logs qu’on ignore pendant des mois…
…jusqu’au jour où quelqu’un demande : « Qui a modifié la conf BGP ? »
Et soudainement : toute l’équipe devient silencieuse, les regards fuient, un ventilateur de datacenter devient fascinant 🌬️😶
Questions fréquentes
Peut-on utiliser RADIUS pour l’administration réseau ?
Techniquement oui, mais le contrôle des commandes reste limité. Pour de la gestion fine des privilèges admin, TACACS+ est plus adapté.
TACACS+ est-il obligatoire pour Cisco ?
Non. Cisco supporte RADIUS également. Mais TACACS+ est natif chez Cisco et historiquement privilégié pour l’administration de leurs équipements.
Lequel choisir si on part de zéro ?
Ça dépend du besoin. Accès utilisateur large (Wi-Fi, VPN, NAC) → RADIUS. Administration fine d’équipements réseau → TACACS+. Beaucoup d’infra finissent par déployer les deux.
Vous êtes plutôt…
#TeamRADIUS, #TeamTACACS, ou #LocalAdminParceQueYOLO 😄 ?
👇 Dis-le moi en commentaire.
Si tu veux réviser les bases réseau et sécurité en français, j’ai des packs de flashcards qui couvrent plusieurs domaines : voir les packs.
Cet article fait partie de mes retours d’expérience réseau et sécurité : voir tous les articles.